【対応完了】nginxの脆弱性(CVE-2026-123007 ほか)への対応について
平素より格別のお引き立てを賜り、誠にありがとうございます。
2026年11月18日に公表された、Webサーバーソフトウェア「nginx(エンジンエックス)」の脆弱性(CVE-2026-123007 ほか)について、当社がホームページの制作・保守でご利用いただいているレンタルサーバー「ロリポップ!」および「ヘテムル」(いずれもGMOペパボ株式会社)より、対策が完了したとの発表がありました。
当社が制作・保守を担当しているお客様のホームページについて、お客様側で必要な作業はございません。ご安心ください。
目次
対応の概要
| 項目 | 内容 |
|---|---|
| 対象 | nginxの脆弱性(CVE-2026-123007 ほか) |
| 公表日 | 2026年11月18日(水) |
| サーバー会社の暫定対策 | 2026年11月19日(木)2時45分頃〜18時57分頃、HTTP/2での通信を一時停止(この間はHTTP/1.1で通信) |
| 対応状況 | nginxのセキュリティ対策を実施のうえ、HTTP/2での通信を再開済み(2026年11月20日 対応完了の発表) |
| ホームページへの影響 | 暫定対策の間も、ホームページは通常どおり表示されており、表示・機能への影響はございません |
| お客様側の作業 | 不要です |
当社での確認
当社でも、サーバー会社の発表を受けて、運営しているホームページがHTTP/2で通常どおり表示されていることを確認いたしました。今後も、サーバーやWordPressの脆弱性情報を日々確認し、必要な対応を速やかに行ってまいります。
参考情報
- ロリポップ!:【重要】nginxの脆弱性(CVE-2026-123007 ほか)への対応完了のお知らせ
- ヘテムル:【重要】nginxの脆弱性(CVE-2026-123007 ほか)への対応完了のお知らせ
- JPCERT/CC:nginxにおける複数の脆弱性(CVE-2026-123007など)について
本件に関するお問い合わせは、お問い合わせフォーム、または info@deliciousnotes.com までお寄せください。
今後とも変わらぬご愛顧を賜りますよう、よろしくお願い申し上げます。
株式会社デリシャスノーツ
ありがとうございます
関連記事
-
 年末年始休業のお知らせ(2026年12月26日〜2027年1月4日)
-
フリーWi-Fiのセキュリティ設定|AIに点検させたら穴が4つ
-
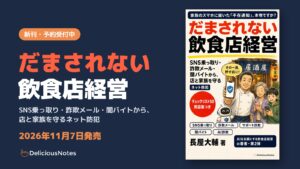
新刊『だまされない飲食店経営』11月7日発売|店と家族のネット防犯
-
飲食店のセキュリティ対策読本|やめたホームページ・名刺の壁・スタッフの入れ替わりまで全12章
-
お酒の銘柄ガイド「サケナビ」がフルリニューアル トップ・メニュー刷新、英語・中国語に対応
-
シルバーウィーク明けの9月25日(金)、強火 -TSUYOBI- を三曲同時に配信しました
-
177の国と地域で、聴けるようになりました|強火 -TSUYOBI- 全9曲・三兄弟が出そろうまで
-
飲食店支援企業が歌を出しました。強火の2曲、本日配信開始です